Der EU Data Act gilt bereits seit dem 12. September 2025. Seit dem 13. September 2026 kommt für neue vernetzte Produkte eine weitere Vorgabe hinzu: Sie müssen so konstruiert sein, dass Nutzer auf die bei der Verwendung entstehenden Daten einfach und maschinenlesbar zugreifen können. Das kann auch Medizintechnik betreffen.
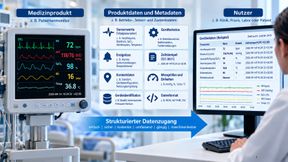
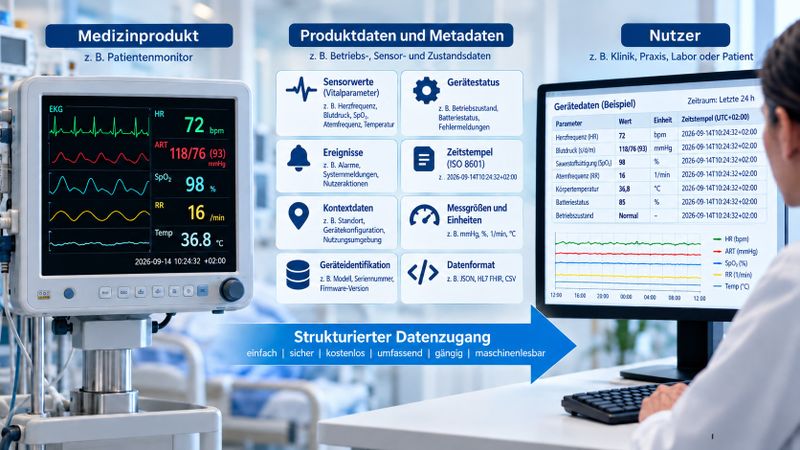
Vernetzte Medizinprodukte erzeugen Betriebs-, Sensor- und Zustandsdaten samt zugehöriger Metadaten. Bei neuen Produkten wird der strukturierte Datenzugang durch den EU Data Act zur Anforderung an die Produktarchitektur.
(KI-generiert / Redaktion Devicemed)
Für Hersteller vernetzter Medizintechnik wird Datenzugang zu einer Frage der Produktarchitektur. Artikel 3 der EU-Datenverordnung verlangt für Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden, dass Produktdaten und Daten verbundener Dienste standardmäßig zugänglich sind. Der Data Act gilt bereits seit dem 12. September 2025. Zugangsrechte auf Anfrage und vorvertragliche Informationspflichten bestehen also schon. Neu ist die Konstruktionspflicht für neue Produkte. Sie müssen von vornherein auf Datenzugang ausgelegt sein.
Hintergrund: Ein „vernetztes Produkt“ gewinnt, erzeugt oder sammelt Daten über seine Nutzung oder Umgebung und kann sie über einen elektronischen Kommunikationsdienst, eine physische Verbindung oder direkt am Gerät übermitteln. Eine Funkverbindung ist dafür nicht zwingend. In den Erwägungsgründen nennt die Verordnung Medizin- und Gesundheitsgeräte ausdrücklich.
Sensorwerte gehören dazu
Erfasst werden Rohdaten und vorverarbeitete Daten, die durch die Nutzung entstehen. Erwägungsgrund 15 nennt etwa Temperatur, Druck, Durchfluss, pH-Wert, Position oder Beschleunigung. Auch Hardwarestatus und Funktionsstörungen können dazugehören. Hinzu kommen Metadaten, die zum Verständnis und zur Nutzung der Daten erforderlich sind.
Nicht jedes intern berechnete Ergebnis muss der Hersteller herausgeben. Informationen, die erst durch zusätzliche Verarbeitung mit komplexen proprietären Algorithmen aus den Ausgangsdaten abgeleitet werden, fallen grundsätzlich nicht darunter.
Für Entwicklungsabteilungen liegt die eigentliche Arbeit deshalb tiefer als bei einem zusätzlichen Exportknopf. Sie müssen festlegen, welche Daten das Produkt erzeugt, wie diese beschrieben werden und in welchem Format sie bereitstehen. Einheiten, Zeitstempel und Kontextinformationen müssen zusammenpassen. Hinzu kommen Rollen, Zugriffsrechte und abgesicherte Schnittstellen.
Data Act, MDR und CRA
Data Act: Regelt Zugang und Nutzung von Daten aus vernetzten Produkten und verbundenen Diensten. Die Designpflicht aus Artikel 3 Absatz 1 gilt für Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden. MDR/IVDR: Regeln Sicherheit und Leistungsfähigkeit von Medizinprodukten und In-vitro-Diagnostika. Eine Konformität nach MDR oder IVDR deckt die Anforderungen des Data Act nicht ab. Cyberresilienz-Verordnung (CRA): Regelt horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen. MDR- und IVDR-Produkte sind ausdrücklich ausgenommen. Eine entsprechende allgemeine Ausnahme enthält der Data Act nicht.
Der Data Act schreibt keine bestimmte API vor. Verlangt ist ein einfacher, sicherer und kostenloser Zugang in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format. Soweit relevant und technisch machbar, soll der Nutzer direkt zugreifen können.
Ist das nicht möglich, muss der Dateninhaber auf elektronisches Verlangen die „ohne Weiteres verfügbaren Daten“ bereitstellen. Das sind Daten, die er rechtmäßig und ohne unverhältnismäßigen Aufwand aus dem Produkt oder dem verbundenen Dienst erhalten kann. Ein Herstellerportal kommt dafür grundsätzlich in Frage. Entscheidend ist aber, ob der Nutzer die Daten in der vorgeschriebenen Form erhält und weiterverwenden kann.
Wer ist der Nutzer?
„Nutzer“ ist nicht automatisch der Patient. Gemeint ist, wer das Produkt besitzt, wem vertraglich zeitweilige Nutzungsrechte übertragen wurden oder wer einen verbundenen Dienst nutzt. Bei professioneller Medizintechnik wird das häufig eine Klinik, eine Praxis oder ein Labor sein. Bei patientennahen Geräten kann es auch der Patient sein.
Für personenbezogene Gesundheitsdaten gelten zusätzlich die Regeln der Datenschutz-Grundverordnung (DSGVO). Ist der Nutzer nicht zugleich die betroffene Person, braucht die Bereitstellung eine entsprechende Rechtsgrundlage. Der Data Act schafft sie nicht selbst.
Nutzer und Dateninhaber dürfen den Zugriff zudem vertraglich einschränken, wenn sonst gesetzliche Sicherheitsanforderungen des Produkts untergraben würden und schwerwiegende Folgen für Gesundheit oder Sicherheit drohen. Für neue vernetzte Produkte gehört die Frage, wer auf welche Gerätedaten in welchem Format zugreifen kann, damit zur Systemarchitektur.
Quellen
[1]Europäisches Parlament, Rat der Europäischen Union. Verordnung (EU) 2023/2854 vom 13. Dezember 2023 über harmonisierte Vorschriften für einen fairen Datenzugang und eine faire Datennutzung sowie zur Änderung der Verordnung (EU) 2017/2394 und der Richtlinie (EU) 2020/1828 (Datenverordnung). ABl. L, 2023/2854, 22.12.2023. https://eur-lex.europa.eu/eli/reg/2023/2854/oj [2] European Commission. Data Act explained. Shaping Europe’s digital future [Internet; abgerufen 14.09.2026]. https://digital-strategy.ec.europa.eu/en/factpages/data-act-explained [3] Europäisches Parlament, Rat der Europäischen Union. Verordnung (EU) 2024/2847 vom 23. Oktober 2024 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen […] (Cyberresilienz-Verordnung). ABl. L, 2024/2847, 20.11.2024. https://eur-lex.europa.eu/eli/reg/2024/2847/oj
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.